
CleverSee支援MCP嗎?支援,官方提供現成的 MCP Server,走 streamableHttp 或 sse 兩種連法,請求頭放 X-API-Key。Cursor、Claude、Cline 這類客戶端填完配置就能用。
官方按能力拆了四個 MCP Server,不是一個大而全的伺服器。搜尋、輕量搜尋、網頁解析、醫療搜尋各自獨立,接入時按需要掛,掛幾個都行,每個用同一個 API Key 認證。
搜尋類工具的入參只有一個 query,長度要求 2 到 500 字元。返回是 Markdown,不是 JSON 數組,這一點和 HTTP 介面不一樣,拿到的直接是可以塞進對話上下文的一段文字。
官方說明裡寫明瞭:目前僅支援 Node.js I/O 接入方式。要自己部署 MCP Server 原始碼,機器上得有 Node 運行時,Python 環境跑不起來。
不想自己部署的走託管地址,就不用管運行時。託管地址由官方維護,客戶端連上去直接調,本地不需要裝任何依賴。只有在內網、離線、或者要改工具實現的時候才需要拉原始碼自部署。
自部署的另一個理由是要接自己的鑑權。託管地址用 X-API-Key 認證,密鑰發給每個客戶端;如果團隊里人多,把密鑰散出去不好管,可以在中間加一層代理,代理持有密鑰,客戶端連代理。
同一個伺服器有兩種傳輸方式,配置裡改 type 和 url 就行。streamableHttp 用的是 /mcp-servers/iqs-mcp-server-search 這個路徑,sse 在後面多一級 /sse。
客戶端配置裡要寫三樣:type、url、headers。headers 裡放 X-API-Key,值是控制台創建的密鑰。少寫 headers 會連上但調不通,報的是鑑權失敗,不是連接失敗,排查時先看這一處。
兩種連法選哪個看客戶端支援。新版客戶端兩個都認,老版本只認 sse。同一個客戶端不要同時配兩條,工具列表會出現重複項,模型選工具時容易選錯。
除了 MCP,官方給的方式還有三種,四種加起來覆蓋了主要的技術棧。
選擇順序建議按現有技術棧定。已經有 MCP 客戶端的,直接用 MCP;純後端服務調介面的,用 HTTP 最省事;用阿里雲全家桶的,SDK 的鑑權和重試都是現成的。
產品簡介裡列了官方對接的平台名單:Dify、n8n、阿里雲百鍊、PAI、OpenClaw、Qoder、Manus。這些平台裡已經能把 CleverSee 當工具節點掛上去,不用自己寫一層適配。
在 OpenClaw 裡接入要走命令列,先裝 mcporter,再執行 config set 打開對應開關,然後用 mcporter config add 把地址和 header 寫進去,跑一次 mcporter list 確認裝上了,再重啓網關讓配置生效。整套動作在接入文件裡逐條列了。
Claude Code 和 Qwen Code 走的是同一套 MCP 配置格式,把 json 片段貼進配置檔案即可。FC 走的是函數計算的整合方式,適合把檢索包裝成一個自己的服務再對外提供。
不單獨收費。MCP 只是調用方式,底層跑的還是同一個檢索介面,扣的是同一份用量。走 MCP 調一次搜尋和用 HTTP 調一次,計費口徑一致,都按調用成功次數算。差別在接入成本,不在單價。預算按調用量估,不按接入方式估。
不能。四個 MCP 工具都面向公開信源和資料服務,沒有連企業內部資料的能力。私有資料走的是企業資料搜問板塊,那是另一套介面,要先做資料接入和應用配置,拿 appID 再調。指望掛一個 MCP 伺服器就把內部知識庫接進智慧體,方向不對。
支援,MCP 是協議不是模型綁定。客戶端可以是本地跑的開源模型,只要它實現了 MCP 協議、能載入工具列表。檢索在雲端完成,模型在本地推理。本地模型上下文短的話,把返回條數調小,五十條塞不進去,超過就截斷。
技術上能,管理上不建議。同一把 API Key 可以被多個客戶端同時使用,但用量和賬單混在一起,出問題分不清是誰在刷。團隊協作時給每個人或每個項目建一把獨立密鑰,誰超量一眼能看出來,泄露時也只作廢一把。
CleverSee調用失敗怎麼排查?按四個地方依次查:密鑰與授權、帳戶餘額、併發上限、請求參數。四種原因對應四類不同的返回,每...
2026-10-21
CleverSee怎麼收費?按調用成功次數後付費,聯網搜尋在計費規則頁裡列了兩個型號:Lite 版 18 元每千次、Pro 版 42 元每千次...
2026-10-21
CleverSee的企業資料搜問能做什麼?把企業自己的文件、圖片、音影片接進來做檢索和問答,路徑是資料接入、應用配置、API 調用...
2026-10-21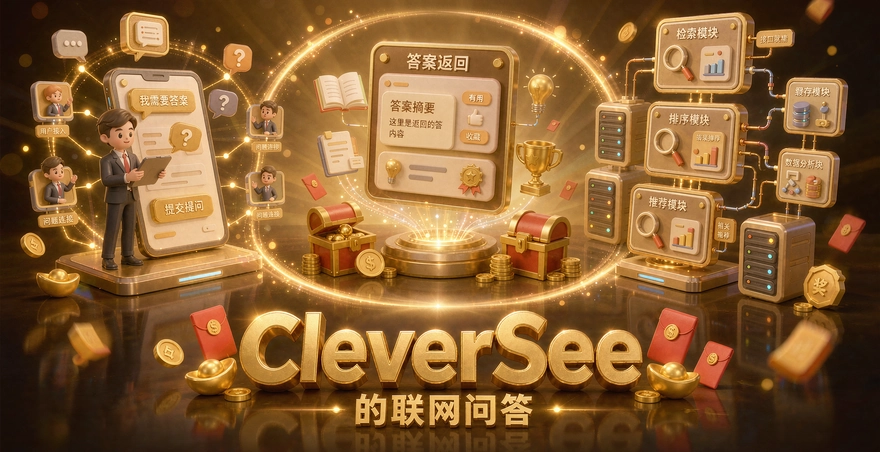
CleverSee的聯網問答怎麼用?在控制台建一個問答應用、配置好策略、發佈拿 appID,再用 API Key 調。它和搜尋介面的分工很清...
2026-10-21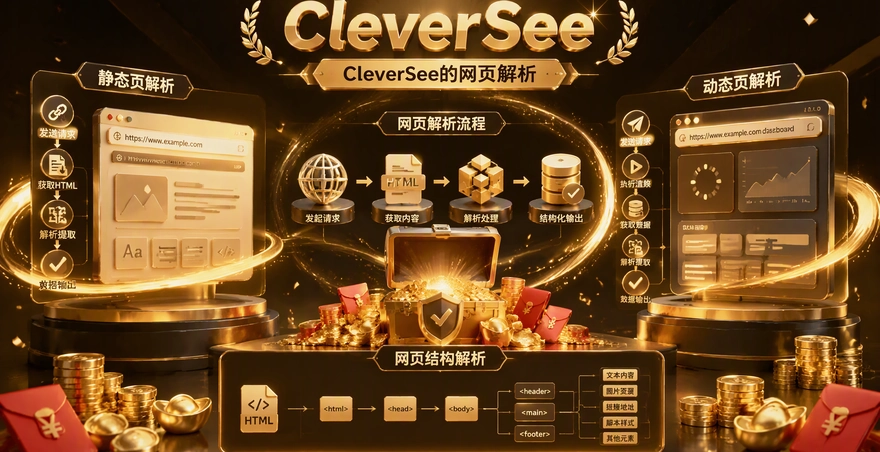
CleverSee的網頁解析怎麼用?向 /readpage/scrape 發一個 POST,請求體裡放 url 和想要的格式,返回就是清洗過的正文。靜態頁...
2026-10-21